防御に活用できるAIを国が確保する
防御にAIを活用できる体制を整備するため、フロンティアAIモデルへのアクセス権確保、オープンウェイトモデルの検証環境と計算資源の国による提供、機密情報を国外に送らず利用できる国産サイバーセキュリティAIモデルの開発支援を、安全性の検証とあわせて一体で進める。
100万件以上の漏洩
10件
2025年は1年間で6件
1,000万件以上の漏洩
3件
2025年までの14年間で3件
100万件以上の漏洩は2025年の回数をすでに上回り、1,000万件以上の漏洩は過去14年間の合計件数に達しています。
※上場企業とその子会社の件数(2026年10月5日時点)。
参考:東京商工リサーチ(2026年10月7日)
公表された漏洩の裏側にはそれ以上の隠れ漏洩があります。警察庁の調査では、届出状況を集計した企業・団体309件のうち、警察に届け出たのは19.7%、「届け出なかった」と答えたのは56.3%でした。
10月21日、Webサイトの多くで使われる「PHP」に重大な欠陥が見つかりました。攻撃を防ぐため、三菱UFJ銀行は、インターネットサービスの一部を一時停止しました。
医療機関向けのシステム「アットリンク」が不正アクセスを受け、10月14日の深夜から患者向けアプリやWeb予約も止まりました。患者の個人情報への影響は調査中です。
9月30日、佐川急便の「お荷物問い合わせサービス」への不正アクセスが分かり、荷物の追跡やWebでの集荷受付が止まりました。集荷と配達は通常どおり続いています。
参考:佐川急便(第4報)
10月、青森市の防災情報を配信する外部サービスに不正アクセスがあり、気象警報や避難情報をメールやSNSへ自動で届ける仕組みが一時止まりました(10月15日に復旧)。
参考:青森市
7月、東京の日本交通の社内システムが不正アクセスを受けてマルウェアに感染し、電話でのタクシー配車や、妊婦が事前に登録する「陣痛タクシー」のWeb登録が止まりました。
保育園・こども園向けの「コドモン」が、PHPの欠陥への対応で全サービスを止めました。翌朝に再開しましたが、子どもの所在確認アラートは22日も停止が続きました。
参考:コドモン
AI時代のサイバー攻撃
サイバー攻撃にかかるコスト
約4,000円/件
攻撃コストは標的1社あたり数十ドル規模と言われており、AIが攻撃の「参入障壁」を大きく下げる可能性。これまで攻撃者にとって割に合わなかった企業や団体も標的に。
※25.46ドル(1ドル=157円で換算)
AIの攻撃能力の拡散
他人のシステムの弱点を見つけて攻撃する力の高いAIが、誰でもダウンロードできる形で公開されています。悪用を防ぐ「安全装置」を外した版もすぐに出回り、誰もが高度な攻撃に使えてしまうおそれがあります。
10月に緊急実施したAIインタビューの声をご紹介します。
攻撃は速くなったのに、守る側の運用は昔のまま
企業に任せず、政治が情報漏洩を前提とした対策や制度設計を迅速に主導すべき。AIは待ってくれない
攻撃者の手作業をAIが代替することで、大量、高速、安価にクラッキングできるように
必要性は分かっていても予算と人材がなく対策が後回しになるケースが多く、そこがサプライチェーン攻撃の入口になります
AIを使った脆弱性診断や継続的な監視が必須になるが、大企業を除いてこれらのコストを維持するのは難しくなったと感じます
攻撃はされるものだという意識の切り替えが必要。特に上に立つ人間が理解していない
AIの法整備を一刻も早く進めて欲しいと思った。犯罪を犯すハードルが下がりすぎている
それくらい〔法律でルールを設けて定期的に監査〕しないと会社の上層部はセキュリティ対策に予算を割かない
サイバーセキュリティについては組織のトップに近いほど反応が鈍いのが残念ながら現状。そこをなんとか突破していただきたい
情報抜かれたでー、のあと、こっちは何すればええの?という感じ
免許証情報も含めて流出した。直近、1日で〔海外〕から電話が24回かかってきた
不正利用防止のために登録申請したCIC/JICC/KSCの費用が全額自己負担となった
AI によって攻撃性能が上がっている背景は理解しつつ…免許証情報流出による個人のなりすましによる被害が怖いなと思った
信用情報機関などに問い合わせても全員が問い合わせてるから一向に連絡がつかない
AIにはAIを
AIからの攻撃には、AIで防御する
防御にAIを活用できる体制を整備するため、フロンティアAIモデルへのアクセス権確保、オープンウェイトモデルの検証環境と計算資源の国による提供、機密情報を国外に送らず利用できる国産サイバーセキュリティAIモデルの開発支援を、安全性の検証とあわせて一体で進める。
報酬・勤務形態等を見直し、国家サイバー統括室、デジタル庁、IPA、AISI等の公的機関におけるサイバーセキュリティ専門人員を増強する。
AISI等によるAIのサイバー攻撃能力の評価と、被害実態の調査を継続的に行い、未報告・未検知を含む被害の全体像と攻撃手法・原因を把握する。
重大事案について、国が権限を持って原因と再発防止策を調べる「サイバー版事故調査委員会」を創設し、その教訓を対策に反映する。
国の関係機関による注意喚起を一元化する。企業がAIを用いて自動で点検できるように、具体的な対応チェック項目を機械可読な形で継続的に提供する。
サイバー攻撃による大規模な機能停止については、緊急対処事態等の現行制度の適用関係、事態認定に至らない場合の国の対応を明確化する必要がある。今後は、自律的に動作するAIが攻撃を行う事態も想定されうる。事態の定義の見直しを含めて、必要な対応を検討し、大規模サイバー事案を法体系に明確に位置づける。
重大事案では、期間と対象を限って、国が事業者に必要な措置の指示、規制の時限的特例、専門人材の派遣等ができる仕組みを創設する。
事業の長期停止を想定したBCP(事業継続計画)と実動訓練を、平時から支援する。
ソフトウェア・クラウド・AIを提供する事業者に対し、安全な設計と脆弱性対応の責任を政府調達の要件とすることから始め、段階的に求める。メモリ安全な言語(メモリ管理の誤りによる脆弱性が構造的に起きにくいプログラミング言語)への移行もその一環として進める。
重要なシステムについて、導入前の審査と、ソフトウェア構成部品・保守委託先・アクセス権限の記録をルール化する。対象を自治体等にも広げながら、国際基準と整合させて要求水準を段階的に引き上げる。
中小企業に対し、無償の脆弱性診断を受けられる機会を設けるとともに、AIによる脆弱性発見・修正に使える「補助トークン」等の支援を提供する。
セキュリティに投資する企業を、税制・公共調達等で優遇する。
AIによる継続的な検証・修正を標準的な脆弱性対策とし、対象と猶予期間を定めて多要素認証・脆弱性検査を義務化する。
サイバーセキュリティが取締役の責任であることを明確にし、対策を怠った場合には株主代表訴訟等で責任が問われ得ることを周知する。あわせて、証券取引所と連携して、上場企業にCISO(最高情報セキュリティ責任者)等の設置を努力義務として求める。
重過失等により安全管理措置義務に違反し、漏洩が生じた場合は、個人情報保護法の課徴金の対象に加える。
善意の脆弱性調査を処罰しない制度を設けるとともに、脆弱性開示・バグバウンティの仕組みを整える。
マイナンバーカードの公的個人認証(JPKI)を本人確認の標準とし、法令上の本人確認義務がないサービスにも広げる。あわせて、年齢・運転資格など必要な事実のみを伝える属性限定開示の実装を推進し、適用範囲を拡張する。カード非保有者の代替手段を確保しつつ、カードの取得を推進する。
本人確認書類の保存義務を総点検し、保存の必要がない画像は削除するよう事業者に促す。
秘密計算などのプライバシー強化技術(PETs)の研究開発を推進し、 データを暗号化したまま利用できる範囲を広げ、安全性を高める。
消費者ホットライン188を支える相談体制を強化し、AIによる相談窓口を充実させる。
本人の申告に基づき、全ての信用情報機関にワンストップで登録でき、凍結中は貸手が新規の与信を保留する、無償の信用凍結制度の創設を検討する。
法定損害賠償制度とオプトアウト型集団訴訟の導入を検討する。
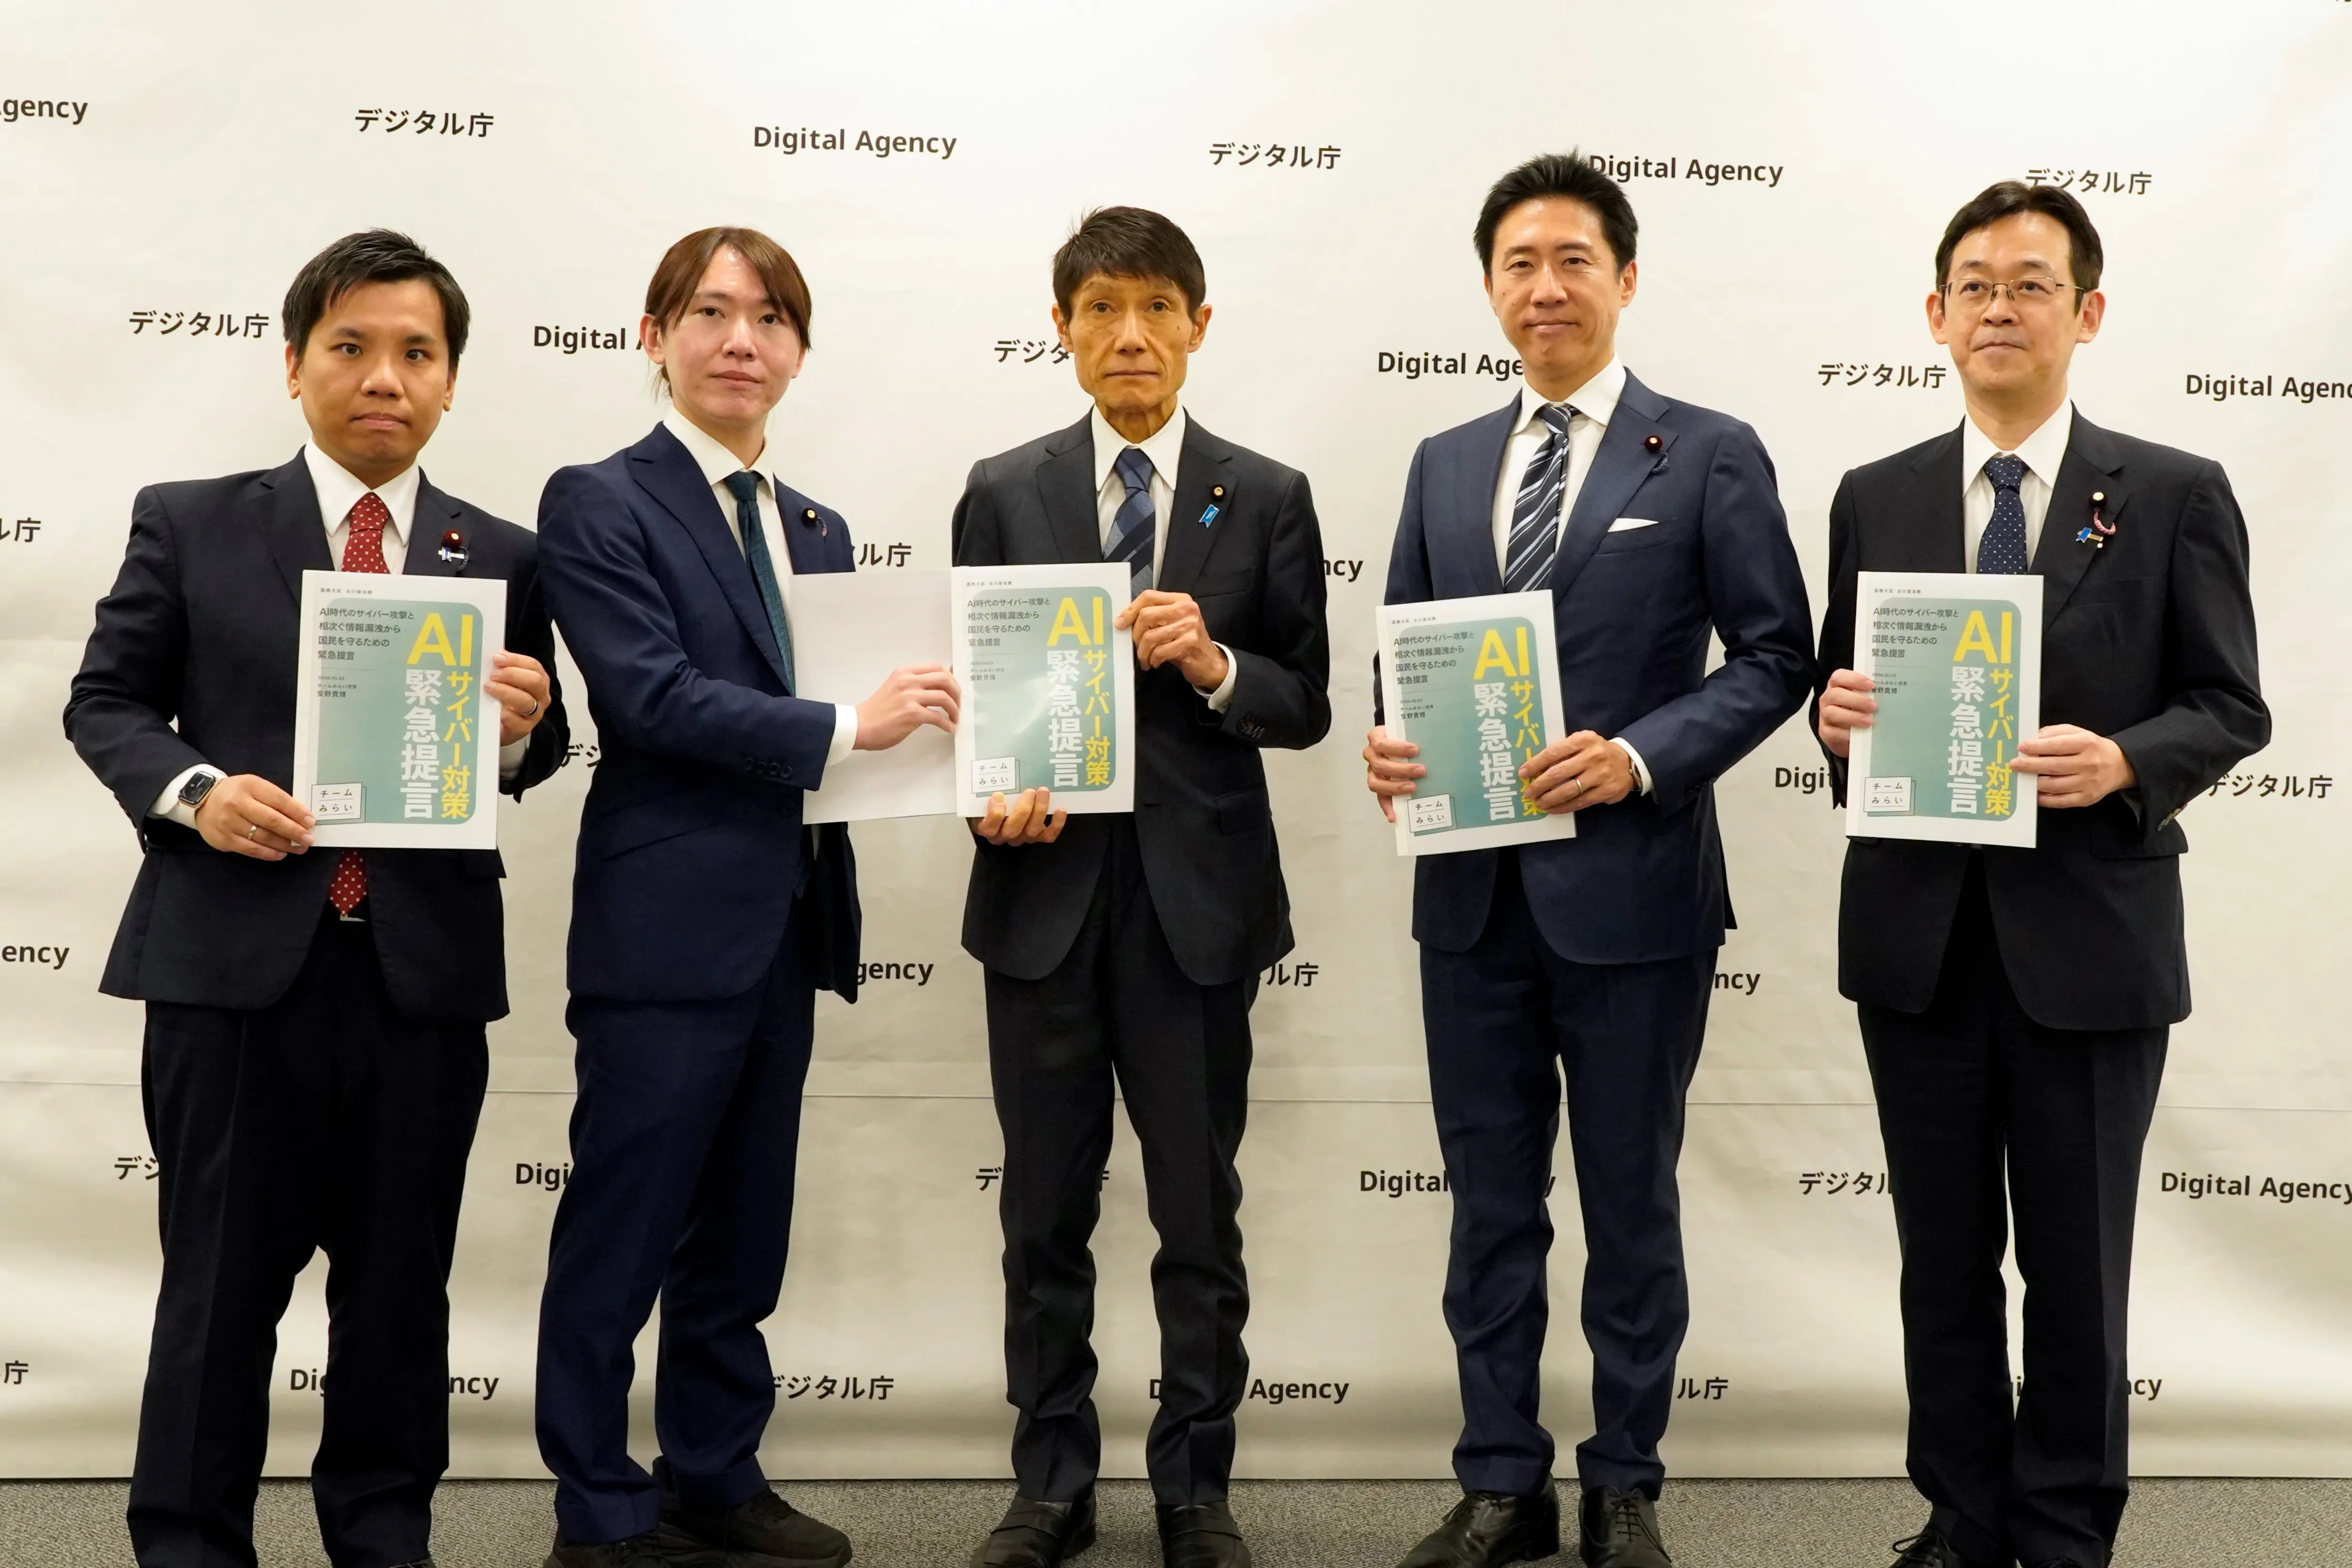
本提言はver1.0です。いただいたフィードバックを踏まえて、今後も継続して更新します。
1,562人これまでのAIインタビュー回答者数
AIインタビューに答える回答者数は、2つのAIインタビュー(被害にあった方や不満に思われている方 1,272人、専門家・事業者 290人)の合計
出典:IPA(情報処理推進機構)の注意喚起(2026年10月9日)を基に要約(IPA 注意喚起(2026年10月9日))
出典:個人情報保護委員会・IPA「インシデント対応の手引き」を基に要約(個人情報保護委員会「漏えい等の対応」・IPA「中小企業のためのセキュリティインシデント対応の手引き」)
参考:デジタル庁「古川大臣記者会見」(2026年10月6日)
不正アクセス事案に関する相談を受け付けています(電話は平日9:30〜17:30、12:00〜13:00を除く)。
IPA(企業組織向け)不正アクセス特別相談窓口03-6759-5760
E-mail:incident-support@ipa.go.jp
公式サイトを見る提言は皆さまの声をもとにつくられました。一人ひとりの声をしっかり聴いて、政策として磨き、国会を動かしたことを社会に伝える。そしてまた聴きながら、今後も改善を続けます。
聴く
漏洩の被害にあった方と、専門家・事業者
磨く
安野貴博のnoteで7つの提言私案を公開
動かす
早急な検討と実施を求めました
伝える
提言内容を
また聴く
提言に対するコメントやさらなるご意見を募集
磨く
声を受けて、さらに提言をアップデートします。
さまざまな立場の人の声を広く・深く・速く聴きながら実現する、AI時代の民主主義です。
 チームみらいが、デジタル民主主義をめざす理由