防御に活用できるAIを国が確保する
防御にAIを活用できる体制を整備するため、フロンティアAIモデルへのアクセス権確保、オープンウェイトモデルの検証環境と計算資源の国による提供、機密情報を国外に送らず利用できる国産サイバーセキュリティAIモデルの開発支援を、安全性の検証とあわせて一体で進める。
100万件以上の漏洩
10件
2025年は1年間で6件
1,000万件以上の漏洩
3件
2025年までの14年間で3件
100万件以上の漏洩は2025年の回数をすでに上回り、1,000万件以上の漏洩は過去14年間の合計件数に達しています。
※上場企業とその子会社の件数(2026年10月5日時点)。
参考:東京商工リサーチ(2026年10月7日)
公表された漏洩の裏側にはそれ以上の隠れ漏洩があります。警察庁の調査では、届出状況を集計した企業・団体309件のうち、警察に届け出たのは19.7%、「届け出なかった」と答えたのは56.3%でした。
10月21日、Webサイトの多くで使われる「PHP」に重大な欠陥が見つかりました。攻撃を防ぐため、三菱UFJ銀行は、インターネットサービスの一部を一時停止しました。
医療機関向けのシステム「アットリンク」が不正アクセスを受け、10月14日の深夜から患者向けアプリやWeb予約も止まりました。患者の個人情報への影響は調査中です。
9月30日、佐川急便の「お荷物問い合わせサービス」への不正アクセスが分かり、荷物の追跡やWebでの集荷受付が止まりました。集荷と配達は通常どおり続いています。
参考:佐川急便(第4報)
10月、青森市の防災情報を配信する外部サービスに不正アクセスがあり、気象警報や避難情報をメールやSNSへ自動で届ける仕組みが一時止まりました(10月15日に復旧)。
参考:青森市
7月、東京の日本交通の社内システムが不正アクセスを受けてマルウェアに感染し、電話でのタクシー配車や、妊婦が事前に登録する「陣痛タクシー」のWeb登録が止まりました。
保育園・こども園向けの「コドモン」が、PHPの欠陥への対応で全サービスを止めました。翌朝に再開しましたが、子どもの所在確認アラートは22日も停止が続きました。
参考:コドモン
AI時代のサイバー攻撃
サイバー攻撃にかかるコスト
約4,000円/件
攻撃コストは標的1社あたり数十ドル規模と言われており、AIが攻撃の「参入障壁」を大きく下げる可能性。これまで攻撃者にとって割に合わなかった企業や団体も標的に。
※25.46ドル(1ドル=157円で換算)
AIの攻撃能力の拡散
他人のシステムの弱点を見つけて攻撃する力の高いAIが、誰でもダウンロードできる形で公開されています。悪用を防ぐ「安全装置」を外した版もすぐに出回り、誰もが高度な攻撃に使えてしまうおそれがあります。
攻撃は速くなったのに、守る側の運用は昔のまま
企業に任せず、政治が情報漏洩を前提とした対策や制度設計を迅速に主導すべき。AIは待ってくれない
攻撃者の手作業をAIが代替することで、大量、高速、安価にクラッキングできるように
必要性は分かっていても予算と人材がなく対策が後回しになるケースが多く、そこがサプライチェーン攻撃の入口になります
AIを使った脆弱性診断や継続的な監視が必須になるが、大企業を除いてこれらのコストを維持するのは難しくなったと感じます
攻撃はされるものだという意識の切り替えが必要。特に上に立つ人間が理解していない
AIの法整備を一刻も早く進めて欲しいと思った。犯罪を犯すハードルが下がりすぎている
それくらい〔法律でルールを設けて定期的に監査〕しないと会社の上層部はセキュリティ対策に予算を割かない
サイバーセキュリティについては組織のトップに近いほど反応が鈍いのが残念ながら現状。そこをなんとか突破していただきたい
情報抜かれたでー、のあと、こっちは何すればええの?という感じ
免許証情報も含めて流出した。直近、1日で〔海外〕から電話が24回かかってきた
不正利用防止のために登録申請したCIC/JICC/KSCの費用が全額自己負担となった
AI によって攻撃性能が上がっている背景は理解しつつ…免許証情報流出による個人のなりすましによる被害が怖いなと思った
信用情報機関などに問い合わせても全員が問い合わせてるから一向に連絡がつかない
AIにはAIを
AIからの攻撃には、AIで防御する
防御にAIを活用できる体制を整備するため、フロンティアAIモデルへのアクセス権確保、オープンウェイトモデルの検証環境と計算資源の国による提供、機密情報を国外に送らず利用できる国産サイバーセキュリティAIモデルの開発支援を、安全性の検証とあわせて一体で進める。
報酬・勤務形態等を見直し、国家サイバー統括室、デジタル庁、IPA、AISI等の公的機関におけるサイバーセキュリティ専門人員を増強する。
更新国会で引き出した答弁
 小林議員
小林修平 議員
の質問:企業の対策を後押しする施策は?
 赤澤大臣
赤澤亮正 経済産業大臣
 宇佐美議員
宇佐美登 議員
の質問:防衛省・自衛隊のサイバー体制強化と、最先端AIの活用は?
企業など組織に自前でできることに限りがあるので、自衛隊など国の機関が率先して動くことには賛同する
企業の情報システム・セキュリティ担当提言へのご意見インタビュー元の声を読む
 小泉大臣
小泉進次郎 防衛大臣
 安野議員
安野貴博 議員
の質問:国は高度なセキュリティ人材を採用できているか?
育てる環境(公的演習基盤) 活躍する場(官民人事交流・インテリジェンス共有) 報いる仕組み(高度な報酬・クリアランスによる社会的地位)
ソフトウェア・AIの開発事業者提言へのご意見インタビュー元の声を読む
国家サイバー統括室
安野議員安野貴博 議員
の質問:人材の処遇を見直すべきでは?
 古川大臣
古川俊治 デジタル大臣
 高山議員
高山聡史 議員
の質問:AI・サイバーのトップ人材に高い俸給を出せているか?
人事院総裁
AISI等によるAIのサイバー攻撃能力の評価と、被害実態の調査を継続的に行い、未報告・未検知を含む被害の全体像と攻撃手法・原因を把握する。
重大事案について、国が権限を持って原因と再発防止策を調べる「サイバー版事故調査委員会」を創設し、その教訓を対策に反映する。
国の関係機関による注意喚起を一元化する。企業がAIを用いて自動で点検できるように、具体的な対応チェック項目を機械可読な形で継続的に提供する。
更新国会で引き出した答弁
高山議員高山聡史 議員
の質問:国のAI安全性評価機関(AISI)の体制をどう強化するか?
古川大臣古川俊治 デジタル大臣
高山議員高山聡史 議員
の質問:注意喚起を一元化し、AIが読める形で出すべきでは?
取引先、一般ユーザー、ひいては自社社員においてもどこまで対応済か把握しきれない現状がある。…政府による情報発信に倣う対応を徹底する事で対応進捗を揃え全体的なセキュア対策のアップデートの推進を図っていただきたい。
企業の情報システム・セキュリティ担当提言へのご意見インタビュー元の声を読む
古川大臣古川俊治 デジタル大臣
高山議員高山聡史 議員
の質問:「サイバー版事故調査委員会」をつくるべきでは?
「サイバー版事故調査委員会」を立ち上げる はぜひともやっていただきたい。開発者として、ポストモーテムが公表されないと対策の打ちようがないため。
ソフトウェア・AIの開発事業者提言へのご意見インタビュー元の声を読む
古川大臣古川俊治 デジタル大臣
高山聡史 議員
の質問:日本版KEV(悪用が確認された脆弱性の一覧)を、機械で読める形でも出すべきでは?
古川俊治 デジタル大臣
各組織が管理、運用するシステムとの照合を効率的に行うことで、非常に有効な手段の一つになり得る
 林議員
林拓海 議員
の質問:病院向けの調査で、サイバー攻撃の被害実態も聞くべきでは?
厚生労働省
今年度も年度内に(2027年3月末までに)実施を予定…ご指摘いただいた項目の追加も含めて、しっかり検討してまいりたい
サイバー攻撃による大規模な機能停止については、緊急対処事態等の現行制度の適用関係、事態認定に至らない場合の国の対応を明確化する必要がある。今後は、自律的に動作するAIが攻撃を行う事態も想定されうる。事態の定義の見直しを含めて、必要な対応を検討し、大規模サイバー事案を法体系に明確に位置づける。
重大事案では、期間と対象を限って、国が事業者に必要な措置の指示、規制の時限的特例、専門人材の派遣等ができる仕組みを創設する。
事業の長期停止を想定したBCP(事業継続計画)と実動訓練を、平時から支援する。
更新国会で引き出した答弁
 峰島議員
峰島侑也 議員
の質問:フロンティアAIの脅威への、金融機関の短期的な対応は進んでいるか?
私は金融機関のセキュリティを担当していました
いろんな不満や被害をお客様から申告されており、表に出ていない
企業の情報システム・セキュリティ担当提言へのご意見インタビュー元の声を読む
金融庁
 古川議員
古川あおい 議員
の質問:医療・介護施設のサイバー対策は?
情報漏洩だけで済んでいるうちはまだよいが、医療機関等へシステムへの影響…で攻撃されたら命に関わるので対策を立ててもらいたい
行政・自治体・医療機関などの職員提言へのご意見インタビュー元の声を読む
 上野大臣
上野賢一郎 厚生労働大臣
補助対象となるセキュリティ製品の拡充や補助上限の思い切った引上げ、…新たに医療機関外部の専門人材を活用する仕組みの構築…などの実施を検討しているところでございます
高山聡史 議員
の質問:官民サイバー救援隊の派遣を、早く始めるべきでは?
古川俊治 デジタル大臣
国家サイバー統括室におきましては、令和8年度中に(2027年3月末までに)速やかに内部に事務局をまず設置…派遣開始に向けた準備を加速していきたい
御党のご提言におきましても、専門人材の派遣等ができる仕組みの創設が盛り込まれている…大変参考にさせていただきました
林拓海 議員
の質問:命に関わる厚労分野で、サイバー対策を強めるべきでは?
上野賢一郎 厚生労働大臣
サイバーセキュリティ攻撃によって命と健康が脅かされる、そうした時代になってきた…医療機関のサイバーセキュリティ対策を始め、必要な対策をこれからしっかりと取っていきたい
ソフトウェア・クラウド・AIを提供する事業者に対し、安全な設計と脆弱性対応の責任を政府調達の要件とすることから始め、段階的に求める。メモリ安全な言語(メモリ管理の誤りによる脆弱性が構造的に起きにくいプログラミング言語)への移行もその一環として進める。
重要なシステムについて、導入前の審査と、ソフトウェア構成部品・保守委託先・アクセス権限の記録をルール化する。対象を自治体等にも広げながら、国際基準と整合させて要求水準を段階的に引き上げる。
更新国会で引き出した答弁
 河合議員
河合道雄 議員
の質問:学習端末の委託先がランサムウェア被害。教育委員会向けの支援は?
地方の私立大学だと自前でサーバーを小規模で運用していたり…学内の本当に一部のセキュリティに詳しい人が担当している
私立大学の職員提言へのご意見インタビュー元の声を読む
 関大臣
関芳弘 文部科学大臣
 須田議員
須田英太郎 議員
の質問:港湾・海運のサイバー対策は?
 井林大臣
井林辰憲 国土交通大臣
高山聡史 議員
の質問:政府調達や重要インフラの契約に対して、脆弱性対応の責任主体と期限を、契約に盛り込ませるべきでは?
国家サイバー統括室
(すでにある統一基準で)委託先が遵守すべきセキュリティ要件を重要度に応じて契約書あるいは仕様書にしっかりと定める…契約の締結後も委託先の遵守状況を定期的に確認するといったことを求めている
中小企業に対し、無償の脆弱性診断を受けられる機会を設けるとともに、AIによる脆弱性発見・修正に使える「補助トークン」等の支援を提供する。
セキュリティに投資する企業を、税制・公共調達等で優遇する。
AIによる継続的な検証・修正を標準的な脆弱性対策とし、対象と猶予期間を定めて多要素認証・脆弱性検査を義務化する。
サイバーセキュリティが取締役の責任であることを明確にし、対策を怠った場合には株主代表訴訟等で責任が問われ得ることを周知する。あわせて、証券取引所と連携して、上場企業にCISO(最高情報セキュリティ責任者)等の設置を努力義務として求める。
重過失等により安全管理措置義務に違反し、漏洩が生じた場合は、個人情報保護法の課徴金の対象に加える。
善意の脆弱性調査を処罰しない制度を設けるとともに、脆弱性開示・バグバウンティの仕組みを整える。
更新国会で引き出した答弁
小林議員小林修平 議員
の質問:漏洩を適切に報告した企業の扱いは?
「重過失による重大な漏洩を課徴金の対象に」は、隠ぺいリスクにつながる
企業の情報システム・セキュリティ担当提言へのご意見インタビュー元の声を読む
赤澤大臣赤澤亮正 経済産業大臣
個人情報保護委員会
必要に応じて制度設計の適切な見直しを検討
安野議員安野貴博 議員
の質問:民間企業に継続的な脆弱性対応を求めるには?
情報漏洩が起きた時にというよりは実際に被害を受けた時にきちんと相談できるようになってて欲しい
ソフトウェア・AIの開発事業者提言へのご意見インタビュー元の声を読む
安野議員安野貴博 議員
の質問:国による脆弱性調査(NOTICE)の対象を広げるべきでは?
いまだにサポート切れのOSが主要システムのDMZで動いている、中小企業のWiFiルーターがパッチ無しでサポート切れ、などモダン化の分野は幅広くあります。
企業の情報システム・セキュリティ担当提言へのご意見インタビュー元の声を読む
総務省 サイバーセキュリティ統括官
…NOTICEにおける調査対象の拡充について検討してまいります
安野議員安野貴博 議員
の質問:善意の脆弱性調査を、罰しない仕組みが必要では?
善意のセキュリティ研究者が法的リスクを被るようになると萎縮効果があるからです.
個人の開発者提言へのご意見インタビュー元の声を読む
 総務大臣
藤井比早之 総務大臣
…この法律が保護する重要な法益等の関係で慎重に検討されるべきものと認識しております
前向きな答弁ではありません。政府の緊急対策パッケージにも記載がなく、引き続き国会で提起します
林拓海 議員
の質問:医療機関に多要素認証を求めるなら、国のシステム(G-MIS)も同じ水準にすべきでは?
上野賢一郎 厚生労働大臣
(次期G-MISで)利用者単位での識別、多要素認証、適切な権限管理等の実現に向け、必要なシステム要件の検討を進めております…GビズIDについても選択肢の一つとして検討しています
マイナンバーカードの公的個人認証(JPKI)を本人確認の標準とし、法令上の本人確認義務がないサービスにも広げる。あわせて、年齢・運転資格など必要な事実のみを伝える属性限定開示の実装を推進し、適用範囲を拡張する。カード非保有者の代替手段を確保しつつ、カードの取得を推進する。
本人確認書類の保存義務を総点検し、保存の必要がない画像は削除するよう事業者に促す。
秘密計算などのプライバシー強化技術(PETs)の研究開発を推進し、 データを暗号化したまま利用できる範囲を広げ、安全性を高める。
更新国会で引き出した答弁
高山議員高山聡史 議員
の質問:免許証画像の漏洩による、なりすまし被害を防ぐには?
持つ個人情報を必要最小限にしておけば、侵入されたときの被害の上限そのものを下げられる。不要になった本人確認画像を削除するといった対応が必要。
企業の情報システム・セキュリティ担当提言へのご意見インタビュー元の声を読む
古川大臣古川俊治 デジタル大臣
安野議員安野貴博 議員
の質問:本人確認書類の写し・画像を保存する必要性、保存期間、消去の在り方を見直すべきでは?
総務大臣藤井比早之 総務大臣
…保存の要否や保存期間は必要最小限のものとし、不要となった後の消去も徹底すべきものと考えております
高山聡史 議員
の質問:詳細な本人情報を渡さずに年齢確認ができるデジタル認証サービスへの機能追加は、いつ使えるようになるか?
塩崎彰久 デジタル副大臣
(年齢だけを提供する機能の整備を)委託先の事業者と協議をしながら、できるだけ速やかに進めてまいりたい
高山聡史 議員
の質問:事業者に対して、本人確認書類の画像を持たなくてよい場合を、業種ごとに具体的に示すべきでは?
個人情報保護委員会
本人確認等のために取得した画像等の保存期間、保存方法などに関する基本ルールを…業種ごとに分かりやすく定めていきたい
消費者ホットライン188を支える相談体制を強化し、AIによる相談窓口を充実させる。
本人の申告に基づき、全ての信用情報機関にワンストップで登録でき、凍結中は貸手が新規の与信を保留する、無償の信用凍結制度の創設を検討する。
法定損害賠償制度とオプトアウト型集団訴訟の導入を検討する。
緊急対策に反映された数
14項目
提言した22項目のうち、反映12 +一部反映2
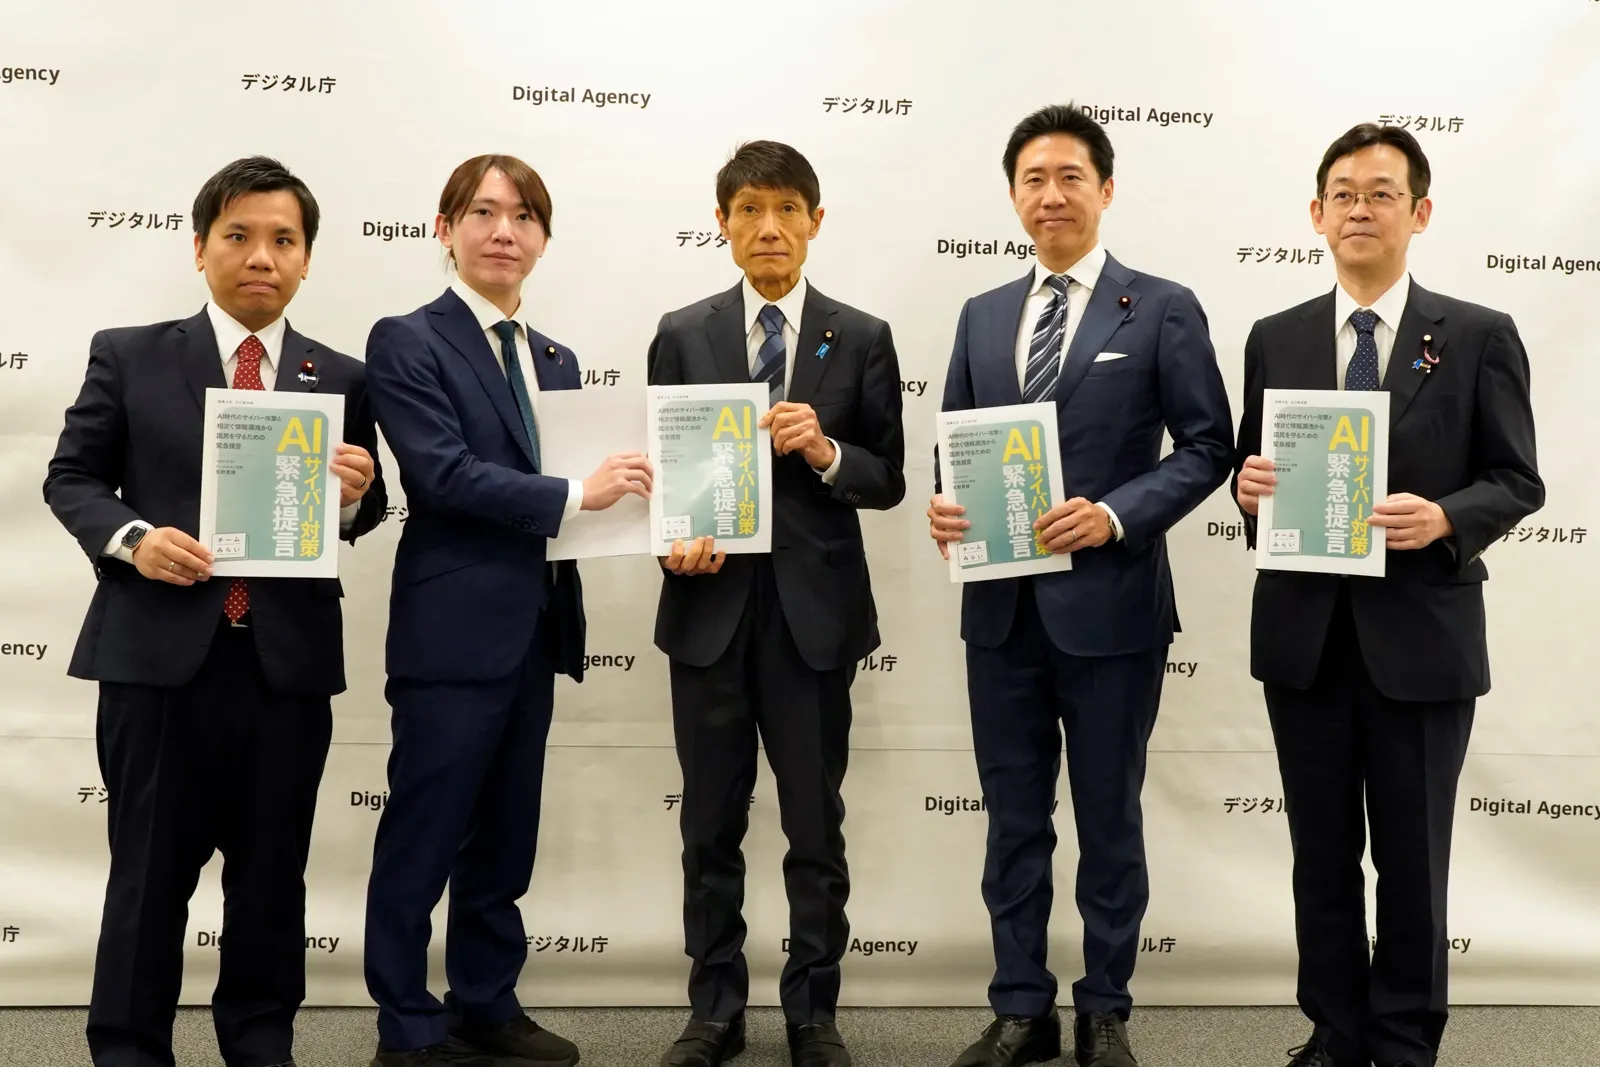
政府は11月6日、「サイバーセキュリティ緊急対策パッケージ」を発表しました。内容には政府が以前から取り組んでいた政策も含まれますが、チームみらいの緊急提言も反映されています。11月11日の衆議院内閣委員会では、古川デジタル大臣と塩崎デジタル副大臣が、チームみらいの提言を「大変参考にさせていただきました」と答弁しました。
 チームみらいの提言 | 政府の緊急対策 |
|---|---|
| 1国の防御力の底上げ | |
| 防御に活用できるAIを国が確保する | AIを使った脆弱性診断の前倒しと、IPA「トップガン人材チーム」 |
チームみらいの提言の内容 防御にAIを活用できる体制を整備するため、フロンティアAIモデルへのアクセス権確保、オープンウェイトモデルの検証環境と計算資源の国による提供、機密情報を国外に送らず利用できる国産サイバーセキュリティAIモデルの開発支援を、安全性の検証とあわせて一体で進める。 | 政府パッケージの内容 IPAに高性能AIの活用環境を整え「トップガン人材チーム」を11月中に立ち上げ。政府システムのAIによる脆弱性診断を前倒し。ガバメントクラウド利用システムに、令和9年度中のソースコード脆弱性検査を求める |
| 国のサイバーセキュリティ専門人材を増強する | 政府機関の体制強化と、民間人材の登用 |
チームみらいの提言の内容 報酬・勤務形態等を見直し、国家サイバー統括室、デジタル庁、IPA、AISI等の公的機関におけるサイバーセキュリティ専門人員を増強する。 | |
| 2実態把握と改善ができる体制に | |
| AIの攻撃能力を評価し、被害の全体像をつかむ | AISIによる高性能AIの攻撃性能の評価と、被害情報の集約 |
チームみらいの提言の内容 AISI等によるAIのサイバー攻撃能力の評価と、被害実態の調査を継続的に行い、未報告・未検知を含む被害の全体像と攻撃手法・原因を把握する。 | |
| 「サイバー版事故調査委員会」を立ち上げる | 緊急対策パッケージに記載なし |
チームみらいの提言の内容 重大事案について、国が権限を持って原因と再発防止策を調べる「サイバー版事故調査委員会」を創設し、その教訓を対策に反映する。 | |
| 国の注意喚起を一元化し、企業がAIで自動点検できるように | 「サイバー対応特設サイト」で相談窓口と注意喚起を一元化 |
チームみらいの提言の内容 国の関係機関による注意喚起を一元化する。企業がAIを用いて自動で点検できるように、具体的な対応チェック項目を機械可読な形で継続的に提供する。 | |
| 3緊急対応ができる枠組みに | |
| 大規模なサイバー事案を、法的に位置づける | 国家サイバー統括室による段階的な対応 |
チームみらいの提言の内容 サイバー攻撃による大規模な機能停止については、緊急対処事態等の現行制度の適用関係、事態認定に至らない場合の国の対応を明確化する必要がある。今後は、自律的に動作するAIが攻撃を行う事態も想定されうる。事態の定義の見直しを含めて、必要な対応を検討し、大規模サイバー事案を法体系に明確に位置づける。 | |
| 重大な事案では、国が事業者に指示できるように | 「官民サイバー救援隊(仮称)」の創設 |
チームみらいの提言の内容 重大事案では、期間と対象を限って、国が事業者に必要な措置の指示、規制の時限的特例、専門人材の派遣等ができる仕組みを創設する。 | |
| 事業が長期停止する事態に備える | 官民合同演習と、バックアップ・復旧の支援 |
チームみらいの提言の内容 事業の長期停止を想定したBCP(事業継続計画)と実動訓練を、平時から支援する。 | |
| 4事業者の安全責任を制度に | |
| 事業者の責任を段階的に求める | システム関連契約で、脆弱性対応の担い手を明確に(検討) |
チームみらいの提言の内容 ソフトウェア・クラウド・AIを提供する事業者に対し、安全な設計と脆弱性対応の責任を政府調達の要件とすることから始め、段階的に求める。メモリ安全な言語への移行もその一環として進める。 | 政府パッケージの内容 システム開発・運用保守の契約では脆弱性対応の実施主体が定まっていないことが多く、緊急時に支障が出ている。契約で留意すべき事項を広める方策の具体化に向けて検討する(国家サイバー統括室) |
| 重要なシステムの要求水準を高める | 政府システムのIT資産管理と、セキュリティ対策評価制度 |
チームみらいの提言の内容 重要なシステムについて、導入前の審査と、ソフトウェア構成部品・保守委託先・アクセス権限の記録をルール化する。対象を自治体等にも広げながら、国際基準と整合させて要求水準を段階的に引き上げる。 | |
| 5事業者の継続的なサイバーセキュリティを支援 | |
| 中小企業のセキュリティを支援する | 中小企業向け「サイバーセキュリティお助け隊」の拡充 |
チームみらいの提言の内容 中小企業に対し、無償の脆弱性診断を受けられる機会を設けるとともに、AIによる脆弱性発見・修正に使える「補助トークン」等の支援を提供する。 | |
| セキュリティに投資する企業を優遇する | 緊急対策パッケージに記載なし |
チームみらいの提言の内容 セキュリティに投資する企業を、税制・公共調達等で優遇する。 | |
| AIによる継続的な検証・修正を標準化する | AIを活用した継続的な脆弱性診断の呼びかけ |
チームみらいの提言の内容 AIによる継続的な検証・修正を標準的な脆弱性対策とし、対象と猶予期間を定めて多要素認証・脆弱性検査を義務化する。 | |
| セキュリティは、取締役の責任だと明確にする | 緊急対策パッケージに記載なし |
チームみらいの提言の内容 サイバーセキュリティが取締役の責任であることを明確にし、対策を怠った場合には株主代表訴訟等で責任が問われ得ることを周知する。あわせて、証券取引所と連携して、上場企業にCISO(最高情報セキュリティ責任者)等の設置を努力義務として求める。 | |
| 重過失による重大な漏洩を課徴金の対象に | 緊急対策パッケージに記載なし |
チームみらいの提言の内容 重過失等により安全管理措置義務に違反し、漏洩が生じた場合は、個人情報保護法の課徴金の対象に加える。 | |
| 善意の脆弱性調査を、罰しない | 緊急対策パッケージに記載なし |
チームみらいの提言の内容 善意の脆弱性調査を処罰しない制度を設けるとともに、脆弱性開示・バグバウンティの仕組みを整える。 | |
| 6個人情報を持ちすぎない仕組み | |
| マイナンバーカードを本人確認の標準に | マイナンバーカードのICチップによる本人確認の拡大 |
チームみらいの提言の内容 マイナンバーカードの公的個人認証(JPKI)を本人確認の標準とし、法令上の本人確認義務がないサービスにも広げる。あわせて、年齢・運転資格など必要な事実のみを伝える属性限定開示の実装を推進し、適用範囲を拡張する。カード非保有者の代替手段を確保しつつ、カードの取得を推進する。 | |
| 必要がない本人確認画像は削除を促す | 不要な個人データ・本人確認画像の消去の呼びかけ |
チームみらいの提言の内容 本人確認書類の保存義務を総点検し、保存の必要がない画像は削除するよう事業者に促す。 | |
| プライバシーを強化する技術開発を進める | 緊急対策パッケージに記載なし |
チームみらいの提言の内容 秘密計算などのプライバシー強化技術(PETs)の研究開発を推進し、 データを暗号化したまま利用できる範囲を広げ、安全性を高める。 | |
| 7漏洩被害者の支援と救済 | |
| 消費者ホットライン188を強化する | 消費生活センター(188)を総合的な相談の入口に |
チームみらいの提言の内容 消費者ホットライン188を支える相談体制を強化し、AIによる相談窓口を充実させる。 | |
| ワンストップ・無償で信用情報を凍結できるように | 緊急対策パッケージに記載なし |
チームみらいの提言の内容 本人の申告に基づき、全ての信用情報機関にワンストップで登録でき、凍結中は貸手が新規の与信を保留する、無償の信用凍結制度の創設を検討する。 | |
| 被害者が損害賠償を訴えやすい仕組みに | 緊急対策パッケージに記載なし |
チームみらいの提言の内容 法定損害賠償制度とオプトアウト型集団訴訟の導入を検討する。 | |
出典: 内閣官房 サイバーセキュリティに関する関係閣僚会議・サイバーセキュリティ緊急対策パッケージ(2026年11月6日 関係閣僚会議決定・PDF)。政府の対策の欄は、本文と別紙の施策一覧をもとにチームみらいが要約したものです。
皆さまから寄せられた声が、7つの提言と国会での質疑の土台になりました。
1,562件提言づくりのAIインタビュー回答数※1個人情報漏洩に関するお困りごと情報漏洩対策に関する専門家インタビュー
551件提言へのご意見AIインタビュー回答数※2AIサイバー対策の緊急提言へのご意見
出典:IPA(情報処理推進機構)の注意喚起(2026年10月9日)を基に要約(IPA 注意喚起(2026年10月9日))
出典:個人情報保護委員会・IPA「インシデント対応の手引き」を基に要約(個人情報保護委員会「漏えい等の対応」・IPA「中小企業のためのセキュリティインシデント対応の手引き」)
参考:デジタル庁「古川大臣記者会見」(2026年10月6日)
不正アクセス事案に関する相談を受け付けています(電話は平日9:30〜17:30、12:00〜13:00を除く)。
IPA(企業組織向け)不正アクセス特別相談窓口03-6759-5760
E-mail:incident-support@ipa.go.jp
公式サイトを見る提言は皆さまの声をもとにつくられました。一人ひとりの声をしっかり聴いて、政策として磨き、国会で取り上げたことを社会に伝える。そしてまた聴きながら、今後も改善を続けます。
聴く
漏洩の被害にあった方と、専門家・事業者
磨く
安野貴博のnoteで7つの提言私案を公開
動かす
古川俊治国務大臣に、早急な検討と実施を求めました
伝える
提言内容を
また聴く
提言に対するコメントやさらなるご意見を募集
磨く
声を受けて、さらに提言をアップデートします。
伝える
国会での答弁と政府の対応を
さまざまな立場の人の声を広く・深く・速く聴きながら実現する、AI時代の民主主義です。
 チームみらいが、デジタル民主主義をめざす理由